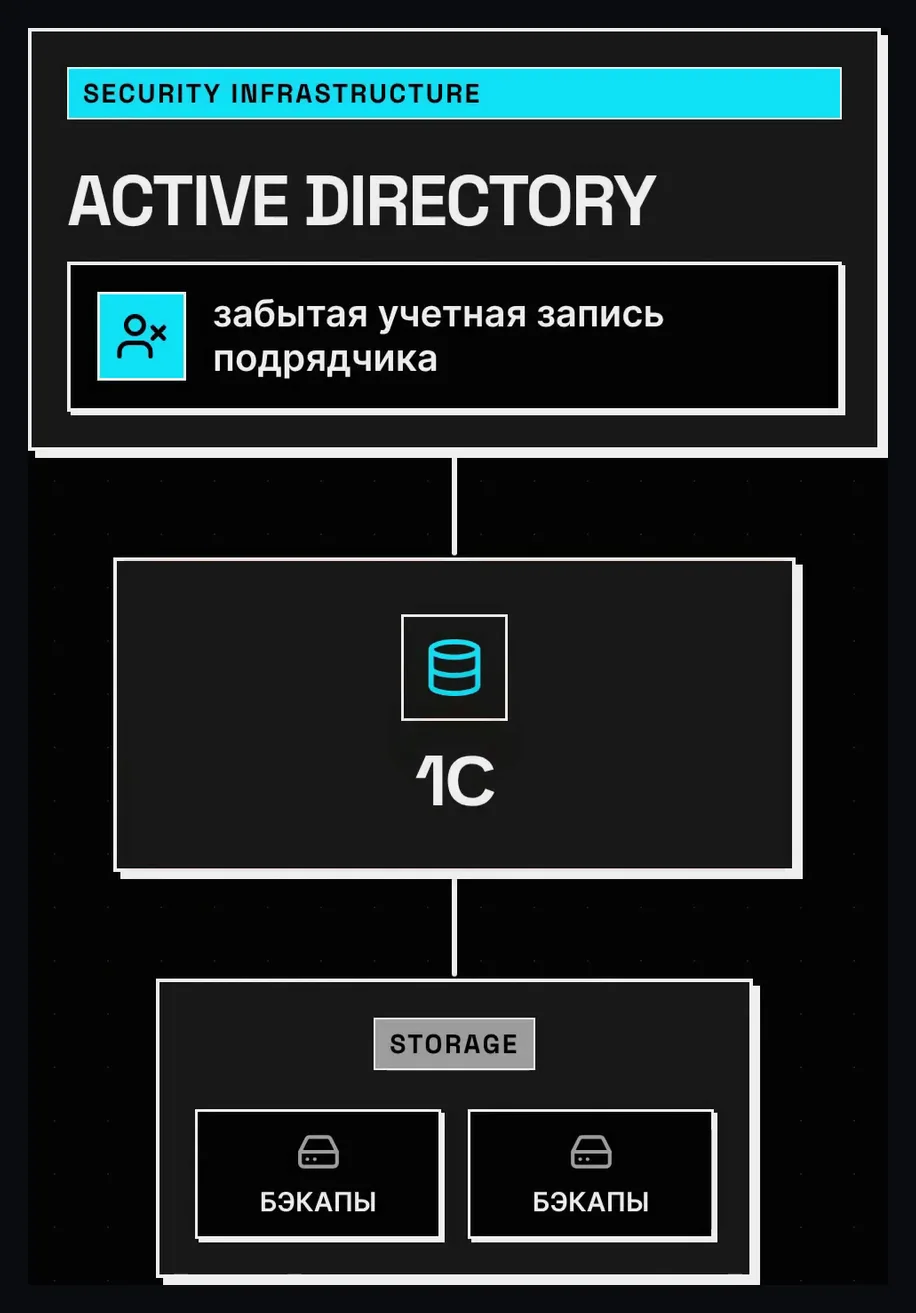
1С на собственном сервере в офисе — это контроль над железом, но не защита сама по себе. Шифровальщики редко ломают сложную криптографию. Они заходят в открытые двери: через забытую учётную запись подрядчика, через сервер, выставленный прямо в интернет, через один заражённый ноутбук в отделе продаж. Работу компании это останавливает за один вечер.
Пять вопросов вашему ИТ-специалисту
Чтобы понять, есть ли у вас эти пробелы, не нужно быть техническим специалистом. Достаточно задать пять вопросов и послушать ответы. Если разговор буксует хотя бы на одном — есть с чем разбираться.
1. Как сотрудники заходят в 1С из дома?
Тревожный ответ: нажимают ярлык на рабочем столе, и всё сразу работает. Значит, сервер доступен из интернета напрямую, и подобрать пароль к нему может кто угодно.
Как надо: сначала подключение к корпоративной сети (VPN) и вторым фактором, и только потом работа в базе.
2. У кого прямо сейчас есть права администратора?
Тревожный ответ: точного списка нет. Обычно в нём находятся прошлые подрядчики, специалисты франчайзи 1С и уволенные сотрудники.
Как надо: список известен, в нём только действующие специалисты, и он пересматривается хотя бы раз в полгода.
3. Где физически лежат резервные копии за прошлую неделю?
Тревожный ответ: в соседней папке на том же сервере. Шифровальщик зашифрует их вместе с базой, и восстанавливаться будет не из чего.
Как надо: есть копия, до которой нельзя добраться из рабочей сети, — в облаке или на отдельном хранилище. И её восстановление проверяли, а не только настраивали.
4. Сервер 1С отделён от компьютеров сотрудников?
Тревожный ответ: сеть одна на всех, с любого ноутбука сервер доступен целиком.
Как надо: сервер в отдельном сегменте сети, и к нему открыто только то, что действительно нужно для работы.
5. Кто узнает о попытке взлома в три часа ночи в субботу?
Тревожный ответ: никто, увидим в понедельник, когда всё уже встанет.
Как надо: настроены оповещения хотя бы на несколько событий: подбор паролей, появление нового администратора, отключение защиты, удаление резервных копий. Дорогая система для этого не нужна, на старте достаточно писем.
Чек-лист для вашего ИТ-специалиста
Мы собрали эти пять пунктов в короткий технический чек-лист: что именно проверить и как должно быть настроено. Скачайте его и перешлите своему специалисту с одним вопросом: «У нас это настроено?»
Чем мы можем помочь
ИТ-специалист настраивает инфраструктуру так, чтобы всё работало и никто не жаловался. Это его задача, и обычно он с ней справляется. Наша задача другая: посмотреть на ту же инфраструктуру со стороны и честно сказать, что произойдёт с бизнесом при атаке или отказе — и что стоит исправить в первую очередь.
Это независимая оценка ИТ-рисков, а не аудит по стандарту. Первый разговор занимает 20–30 минут и ни к чему не обязывает.